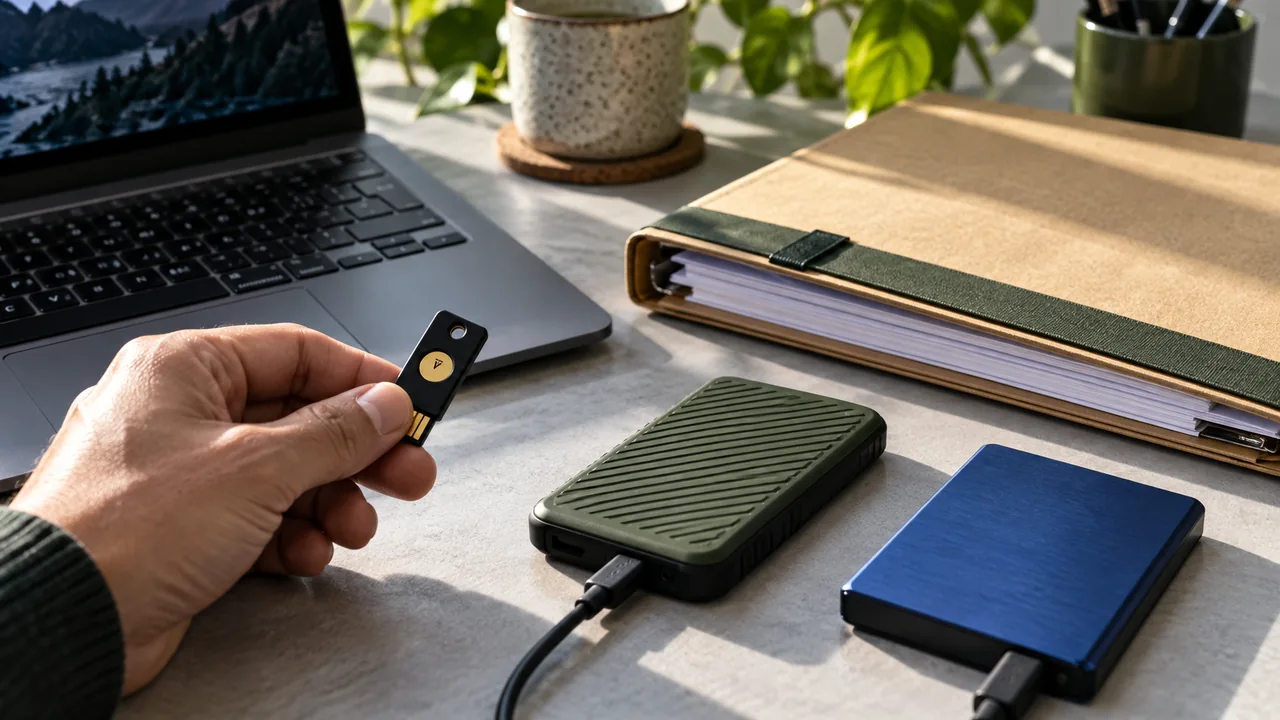
Una revisión de ciberseguridad para una PYME debe distinguir medidas instaladas de medidas que funcionan. No es suficiente tener una copia automática o un listado de contraseñas si nadie sabe recuperar el trabajo cuando aparece una incidencia.
Inventario y responsables
Identifica sistemas esenciales, quién los administra y cómo se recupera el acceso legítimo. Revisa altas, bajas y permisos con el responsable; no compartas credenciales por un formulario ni desactives defensas para facilitar una integración.
La copia se comprueba restaurando
Define qué datos se necesitan y prueba una restauración en un entorno separado, sin sobrescribir producción. La política de copias de INCIBE incluye responsables y procedimiento de restauración. Una tarea marcada como correcta no prueba por sí sola que la copia sea utilizable.
Ejemplo de comprobación
Ejemplo ficticio: un equipo restaura una carpeta de prueba, verifica que puede abrir los archivos y registra tiempo, fecha de copia y pasos realizados. Si depende de una cuenta inaccesible o de una clave perdida, el plan necesita corregirse antes de anunciar recuperación garantizada.
Preparar una incidencia sin prometer riesgo cero
- Responsable y canal alternativo de contacto.
- Procedimiento para limitar daños y conservar evidencia.
- Dependencias externas y escalado profesional.
- Criterios de recuperación y comprobación del servicio.
No todas las empresas tienen las mismas obligaciones. Una revisión técnica no certifica cumplimiento normativo universal. Revisa nuestros criterios de continuidad y pide una evaluación acotada sin enviar claves ni documentos sensibles.